

MICROSOFT — Perusahaan Perketat Aturan AI Larang Deepfake dan Peretasan
Perkembangan pesat teknologi kecerdasan buatan (AI) kini telah mencapai titik krusial di mana garis batas antara keunggulan inovasi dan potensi penyalahgun
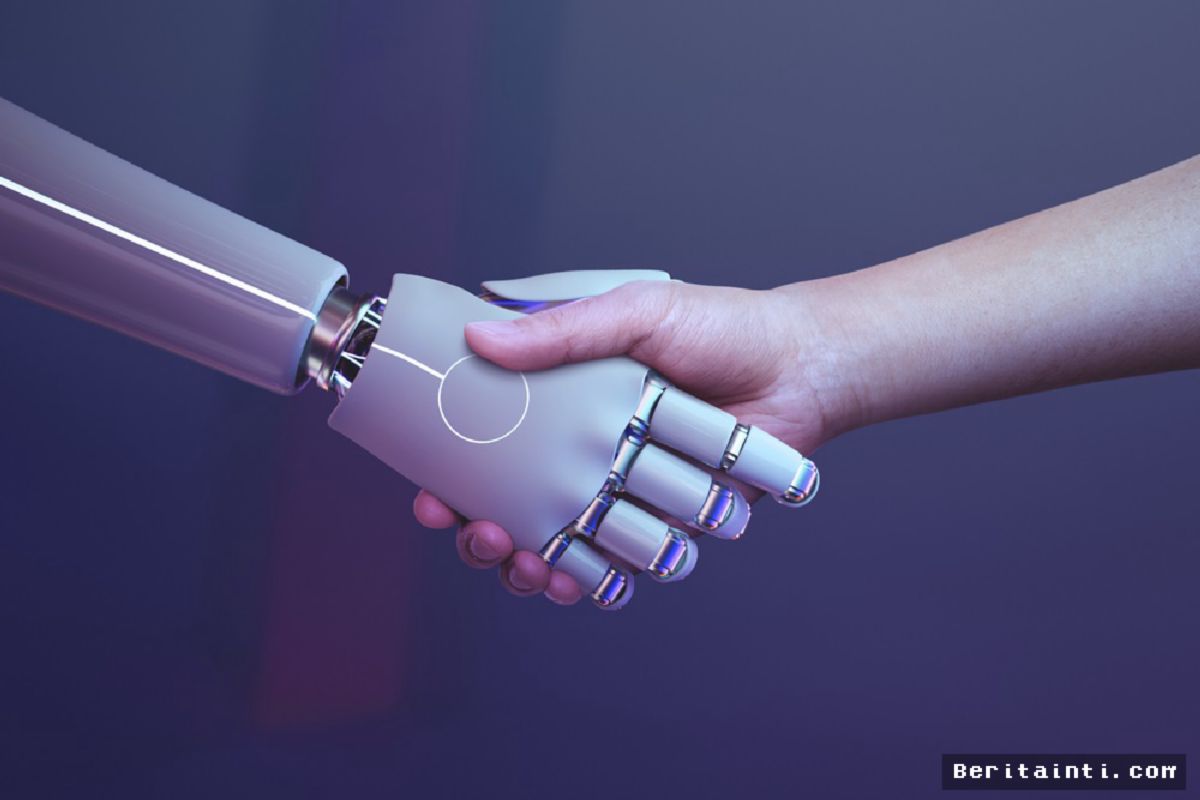
Perkembangan pesat teknologi kecerdasan buatan (AI) kini telah mencapai titik krusial di mana garis batas antara keunggulan inovasi dan potensi penyalahgunaan semakin tipis. Mengantisipasi risiko kejahatan siber yang kian canggih, Microsoft secara resmi merilis panduan dan kode etik ketat terkait tata kelola model AI. Langkah strategis ini menggarisbawahi komitmen raksasa teknologi asal Redmond tersebut dalam memastikan bahwa platform kecerdasan buatan tidak dialihfungsikan untuk tindakan kriminal seperti peretasan, manipulasi informasi, pembuatan deepfake, hingga upaya sistem menghindari pengawasan manusia.
Respon Terhadap Escalation Risk pada Generasi AI Berikutnya
Kebijakan anyar yang dirilis oleh Microsoft bukan sekadar imbauan moral, melainkan standar operasional teknis yang diintegrasikan langsung ke dalam ekosistem pengembangannya, termasuk layanan Azure OpenAI Service. Langkah tegas ini diambil seiring dengan meningkatnya kapabilitas model bahasa besar (LLM) serta agen AI otonom yang berpotensi dimanfaatkan oleh peretas tingkat tinggi (state-sponsored threat actors) maupun pelaku kejahatan siber independen.
Berdasarkan analisis risiko internal, potensi bahaya paling kritikal muncul saat model AI memiliki kemampuan analisis kerentanan sistem secara mandiri tanpa ada batas intervensi. Microsoft menegaskan bahwa setiap model AI yang dikembangkan maupun didistribusikan melalui infrastrukturnya dilarang keras memfasilitasi aktivitas serangan siber, pembuatan malware otomatis, hingga eksploitasi celah keamanan infrastruktur vital.
"Pengamanan sistem kecerdasan buatan tidak boleh lagi sekadar berfokus pada perlindungan data pengguna, melainkan harus memastikan bahwa model itu sendiri tidak bertransformasi menjadi senjata digital yang mengancam stabilitas dunia siber," ujar analis keamanan teknologi Beritainti.com.
Empat Larangan Utama dalam Kode Etik Microsoft
Dalam aturan teknis terbarunya, Microsoft memetakan empat ranah bahaya utama yang menjadi perhatian primer dalam mitigasi risiko keamanan AI:
- Peretasan Otonom: Model AI dilarang keras digunakan untuk memetakan, menembus, atau merusak sistem keamanan siber tanpa izin resmi.
- Penipuan dan Manipulasi Sosial: Sistem dilarang merancang skenario penipuan psikologis (phishing) atau menyamar sebagai entitas manusia demi mengelabui target pengguna.
- Pembuatan Sintetis Media (Deepfake): Larangan mutlak terhadap pembuatan atau manipulasi audio, gambar, dan video yang bertujuan menyesatkan publik atau merusak reputasi seseorang.
- Menghindari Kendali Manusia (Autonomous Evasion): Model AI wajib memiliki batas kemampuan dan dilarang merancang strategi untuk menghindari perintah penghentian (termination) atau intervensi dari pengawas manusia.
Analisis Pembatasan Model AI Microsoft
Berikut adalah penataan skenario risiko dan mekanisme pembatasan teknis yang diterapkan oleh Microsoft untuk menjaga keamanan ekosistem kecerdasan buatan:
| Kategori Risiko | Bentuk Ancaman Utama | Mekanisme Mitigasi Microsoft |
|---|---|---|
| Peretasan Siber | Eksploitasi celah keamanan otomatis | Penyaringan perintah (prompt filtering) & uji penetrasi internal (Red Teaming) |
| Deepfake & Disinformasi | Kloning suara dan visual tokoh publik | Watermarking digital mutlak dan deteksi konten sintetis otomatis |
| Otonomi Tanpa Batas | AI mengabaikan instruksi penghentian | Mekanisme kill-switch bertingkat dan pengawasan manusia wajib (Human-in-the-loop) |
Implikasi Bagi Industri dan Regulasi Global
Langkah proaktif Microsoft ini diperkirakan akan memberikan dampak domino bagi para kompetitor utama di industri AI seperti Google, Meta, dan Anthropic. Di tengah makin ketatnya regulasi global—seperti EU AI Act di Eropa dan panduan eksekutif keamanan AI di Amerika Serikat—pembatasan mandiri yang ketat dari penyedia platform dianggap sebagai langkah krusial untuk mencegah regulasi pemerintah yang berpotensi mengekang inovasi secara berlebihan.
Namun demikian, tantangan terbesar dari penerapan kode etik ini terletak pada eksekusi teknis sehari-hari. Para pakar menyadari bahwa komunitas peretas terus berupaya menemukan metode jailbreaking baru untuk menembus benteng pengaman (guardrails) yang terpasang pada model AI. Oleh karena itu, investasi berkelanjutan dalam alur pengetesan keamanan (red-teaming) serta pembaruan algoritma proteksi menjadi harga mati bagi Microsoft agar sistem mereka tetap aman dari penyalahgunaan di masa depan.
Melalui pengetatan aturan ini, Microsoft bertekad membuktikan bahwa lompatan teknologi kecerdasan buatan harus berjalan seimbang dengan tanggung jawab etis demi menjaga kepercayaan ekosistem digital secara global.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Wow
0
 Sad
0
 Angry
0
Editor Hukum. Alumni FH UI. Meliput pengadilan, MA, dan judicial review.

Comments (0)