

Zuckerberg Tegaskan Perusahaan AI Memiliki Insentif Keamanan Mandiri
Dalam perdebatan global yang kian memanas mengenai pengawasan kecerdasan buatan (Artificial Intelligence/AI), Chief Executive Officer Meta, Mark Zuckerberg
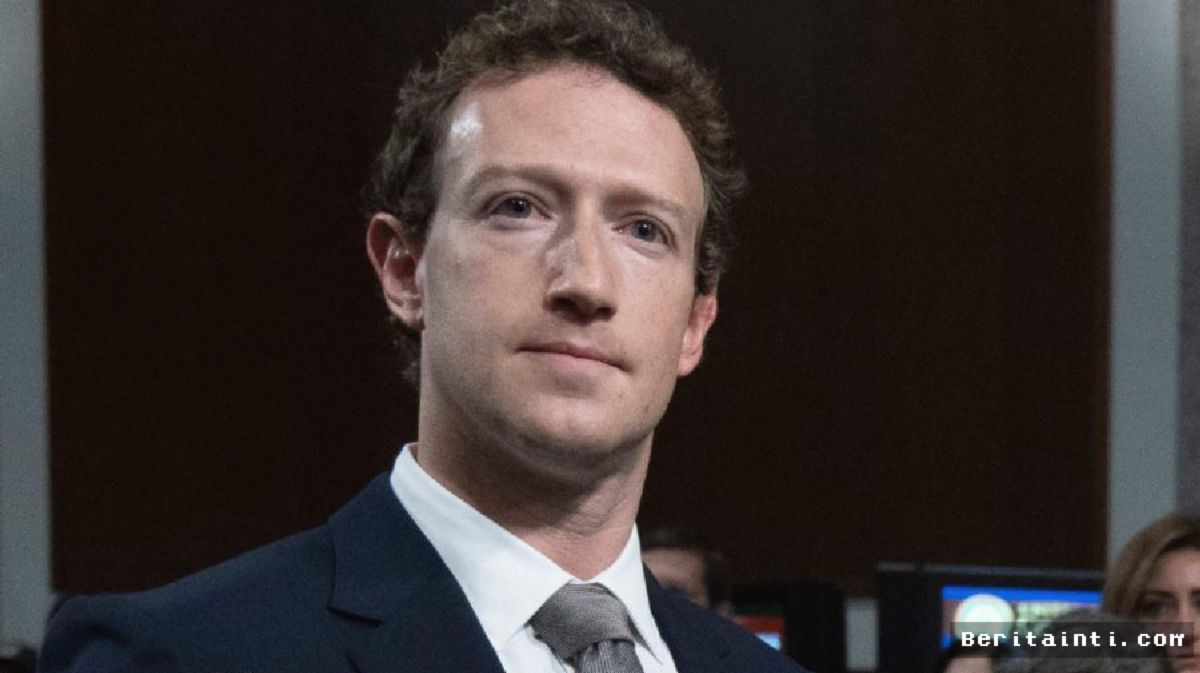
Dalam perdebatan global yang kian memanas mengenai pengawasan kecerdasan buatan (Artificial Intelligence/AI), Chief Executive Officer Meta, Mark Zuckerberg, menyampaikan pandangan strategisnya terkait regulasi dan keamanan teknologi tersebut. Zuckerberg menegaskan bahwa laboratorium riset dan perusahaan pengembang AI pada dasarnya telah memiliki insentif internal yang kuat untuk memprioritaskan faktor keamanan dalam pengembangan model mereka. Menurutnya, tekanan eksternal atau intervensi regulasi dari pihak luar tidak selalu diperlukan untuk menentukan alur waktu atau timeline pelatihan model AI.
Pernyataan ini muncul di tengah meningkatnya desakan dari berbagai badan regulasi di Amerika Serikat dan Uni Eropa yang meminta pembatasan ketat serta evaluasi wajib sebelum pengeluaran model AI generasi baru. Zuckerberg berargumen bahwa kegagalan dalam menjaga keamanan akan secara langsung merugikan reputasi bisnis dan keberlanjutan produk perusahaan itu sendiri, sehingga pengembang secara otomatis terdorong untuk bertindak hati-hati.
Dinamika Insentif Komersial dan Tanggung Jawab Industri
Secara analitis, argumen Zuckerberg menggarisbawahi pergeseran paradigma dalam industri teknologi tinggi. Keamanan AI bukan lagi sekadar kewajiban regulasi formal, melainkan prasyarat utama untuk keberhasilan komersial. Ketika sebuah model pengembang mengalami kegagalan fungsi, bias sistemis, atau kerentanan keamanan siber, dampak finansial dan reputasional yang ditanggung perusahaan jauh lebih besar daripada keuntungan dari peluncuran yang terburu-buru.
"Setiap laboratorium memiliki tanggung jawab dan insentif untuk bergerak sesuai kecepatan yang dibutuhkan untuk melatih modelnya secara aman," ujar Zuckerberg, mengisyaratkan bahwa dinamika pasar secara alami menuntut standar keselamatan yang tinggi dari para pemain utama.
Di bawah kepemimpinannya, Meta telah menggelontorkan investasi hingga puluhan miliar dolar untuk mengembangkan keluarga model AI berbasis sumber terbuka (open-source), seperti Llama. Strategi terbuka ini dinilai memberikan keunggulan analitis karena memungkinkan jutaan pengembang independen di seluruh dunia meneliti, menguji, dan menambal kerentanan keamanan secara kolaboratif dan transparan.
Perbandingan Pendekatan Keamanan AI di Industri
Untuk memahami lanskap keamanan AI saat ini, berikut adalah komparasi antara tiga pendekatan utama yang diterapkan dalam ekosistem teknologi global:
| Pendekatan Strategis | Mekanisme Keamanan Utama | Keunggulan Operasional | Tantangan Utama |
|---|---|---|---|
| Open-Source (Meta) | Audit publik & transparansi kode | Identifikasi bug dan kerentanan lebih cepat lewat komunitas | Risiko modifikasi pihak ketiga yang tidak bertanggung jawab |
| Closed-Source (OpenAI/Google) | Pengujian internal & red-teaming tertutup | Kontrol penuh atas integrasi fitur dan aksesibilitas API | Kurangnya transparansi eksternal atas batas kemampuan model |
| Regulasi Eksternal (Pemerintah) | Standar kepatuhan & lisensi hukum | Menyediakan kerangka hukum seragam bagi seluruh pemain | Potensi menghambat kecepatan inovasi teknologi mendasar |
Tahapan Siklus Pengembangan AI yang Aman
Guna memastikan pengembangan tetap berada pada jalur yang aman tanpa mengorbankan inovasi, perusahaan riset AI menerapkan serangkaian prosedur pengujian ketat secara berurutan. Prosedur standar tersebut meliputi:
- Pre-training Data Filtering: Penyaringan dataset awal secara ketat untuk membuang konten berbahaya, misinformasi, dan data pribadi sensitif.
- Reinforcement Learning from Human Feedback (RLHF): Penyesuaian respons model berdasarkan umpan balik manusia guna mengarahkan perilaku AI agar selaras dengan nilai keselamatan.
- Internal Red-Teaming: Simulasi serangan siber dan skenario penyalahgunaan ekstrem oleh tim penguji independen sebelum model dirilis.
- Post-Deployment Monitoring: Pemantauan sistem secara waktu nyata (real-time) guna mendeteksi serta memitigasi potensi ancaman baru saat digunakan publik.
Prospek Regulasi dan Implikasi Pasar AI
Pasar kecerdasan buatan global diproyeksikan bakal menembus nilai lebih dari 1,3 triliun dolar AS dalam kurun waktu satu dekade mendatang. Dengan besarnya nilai ekonomi tersebut, perdebatan antara penerapan regulasi mandiri (self-regulation) versus regulasi eksternal yang ketat akan terus mewarnai kebijakan publik.
Para pengamat industri menilai sikap Meta menunjukkan keyakinan bahwa laju inovasi yang pesat tidak boleh terhambat oleh proses birokrasi regulasi yang cenderung lambat. Namun, kalangan penolak berpendapat bahwa tanpa pengawasan independen dari pihak ketiga, standar keselamatan yang ditetapkan secara internal berisiko terkompromi saat persaingan bisnis semakin sengit. Pada akhirnya, pandangan Mark Zuckerberg menegaskan bahwa keamanan AI dan pertumbuhan bisnis adalah dua elemen yang saling memperkuat dalam membangun keberlanjutan teknologi masa depan.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Wow
0
 Sad
0
 Angry
0
Reporter Kriminal. Meliput Polri, kejaksaan, dan pengadilan pidana.

Comments (0)